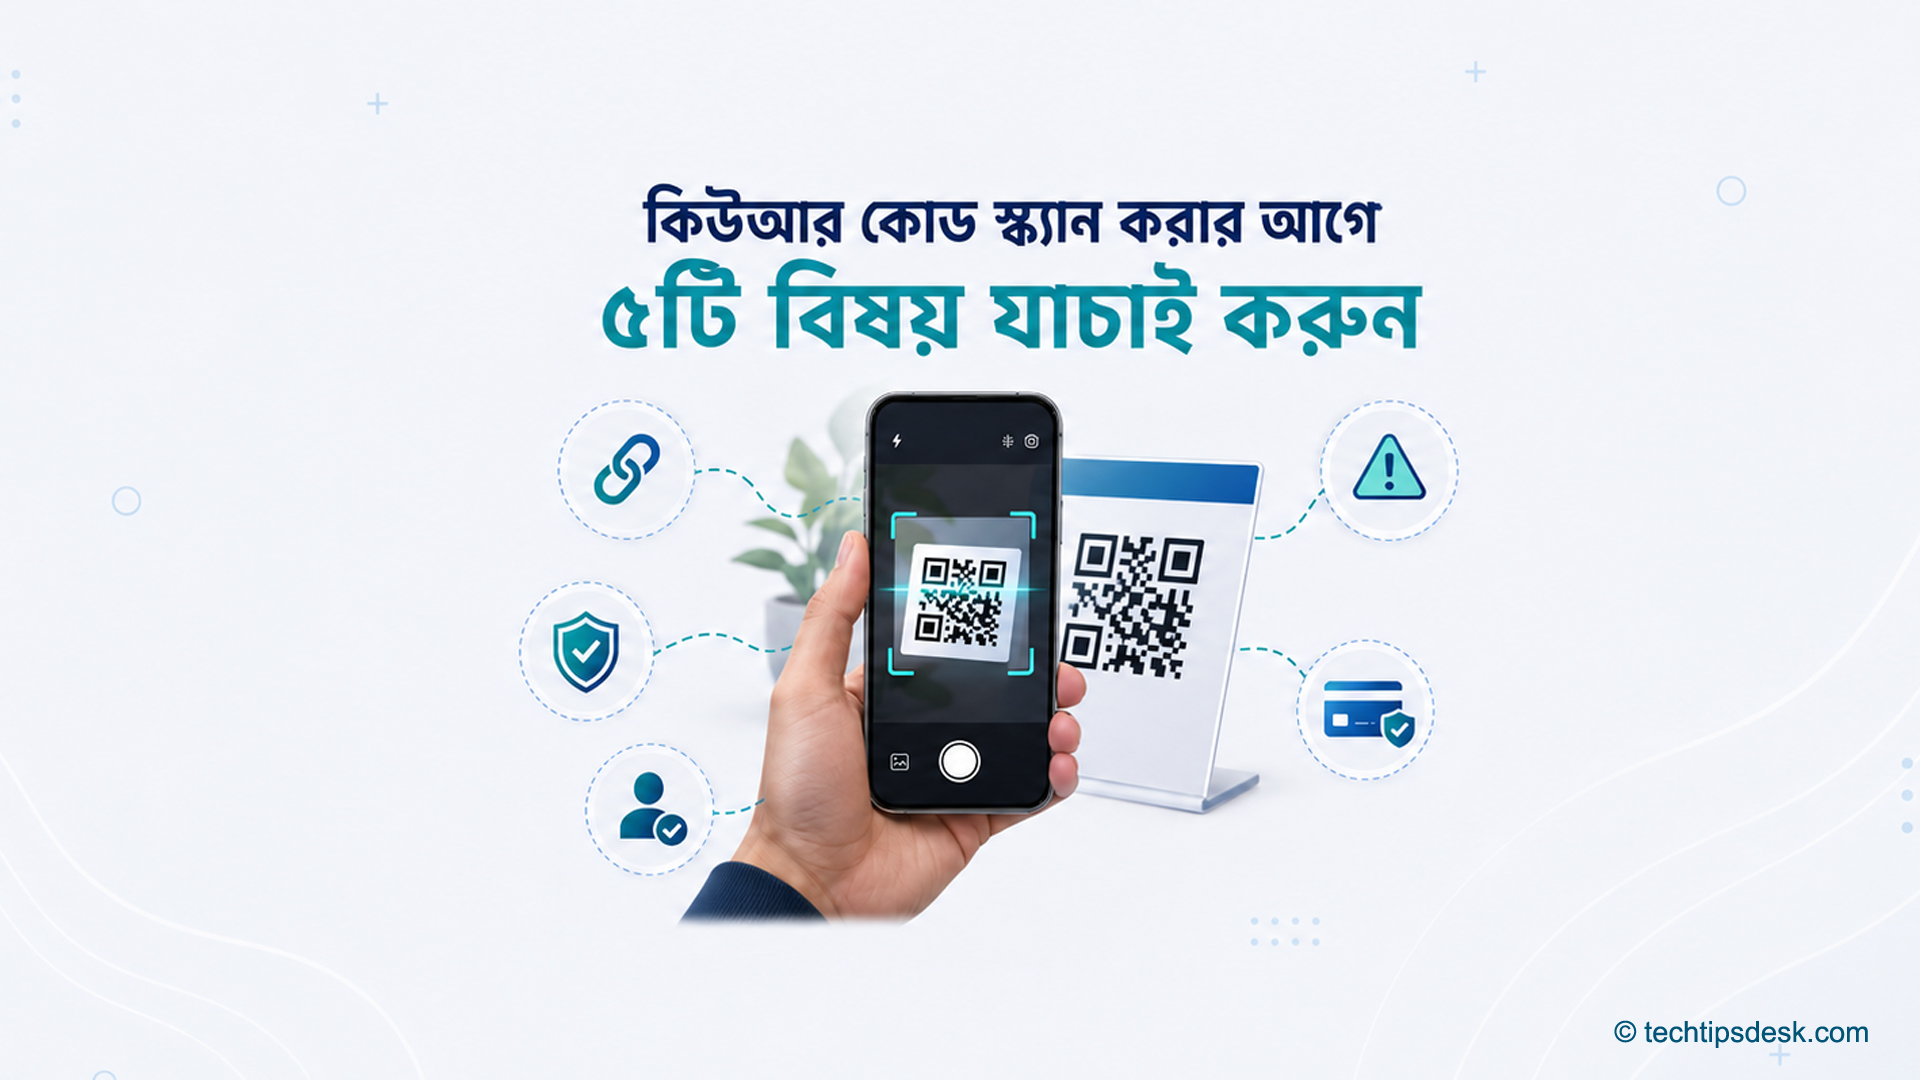
দোকানের কাউন্টারে রাখা ছোট ফলক থেকে রেস্তোরাঁর খাবারের তালিকা—দৈনন্দিন জীবনে কিউআর কোড স্ক্যান এখন পরিচিত একটি কাজ। ফোনের ক্যামেরা দিয়ে কয়েক সেকেন্ডে কোডটি পড়ে অর্থ পরিশোধ, ওয়েবসাইটে প্রবেশ, যোগাযোগের তথ্য সংরক্ষণ কিংবা কোনো অ্যাপের পাতায় যাওয়া যায়।
তবে একটি QR Code বাইরে থেকে দেখে তার ভেতরে কী তথ্য রাখা আছে, তা বোঝা যায় না। কোডটি একটি প্রতিষ্ঠানের আসল Website-এ নিয়ে যাচ্ছে, নাকি একই রকম দেখতে নকল পাতায়—Scan করার আগে ব্যবহারকারীর পক্ষে সেটি জানা সম্ভব নয়। এই সীমাবদ্ধতাকেই কাজে লাগাতে পারে প্রতারকেরা।
কখনো জনসমক্ষে থাকা আসল QR Code-এর ওপর ভুয়া কোডের Sticker বসানো হয়। আবার কখনো Email, Message, Social Media কিংবা অপ্রত্যাশিত কোনো পার্সেলের মাধ্যমে কোড পাঠিয়ে দ্রুত Scan করতে বলা হয়। এরপর ব্যবহারকারীকে নকল Website-এ নিয়ে Password, Card-এর তথ্য, OTP বা অন্য কোনো সংবেদনশীল তথ্য চাওয়া হতে পারে। ক্ষতিকর App নামিয়ে প্রয়োজনের অতিরিক্ত অনুমতি দেওয়ার ফাঁদও থাকতে পারে।
তবে বিষয়টি নিয়ে অযথা আতঙ্কিত হওয়ার প্রয়োজন নেই। অধিকাংশ QR Code বৈধ কাজেই ব্যবহৃত হয়। সতর্কতা প্রয়োজন মূলত কোডের উৎস, Scan করার পর দেখানো ঠিকানা এবং পরবর্তী ধাপে কী করতে বলা হচ্ছে—এই তিন জায়গায়। কয়েক সেকেন্ড থেমে যাচাই করলে অনেক ধরনের ডিজিটাল প্রতারণা এড়িয়ে চলা সম্ভব।
QR Code Scan করলেই কি ফোন আক্রান্ত হয়?
QR Code মূলত এক ধরনের যন্ত্রে পাঠযোগ্য সংকেত। এর মধ্যে Website-এর ঠিকানা, যোগাযোগের তথ্য, Wi-Fi-এর তথ্য, অর্থ পরিশোধের বিবরণ অথবা সাধারণ লেখা রাখা যেতে পারে। Smartphone-এর Camera বা Scanner কোডটি পড়ে সেই তথ্য ব্যবহারকারীর সামনে তুলে ধরে।
সুতরাং একটি QR Code Scan করলেই সাধারণভাবে ফোনে ক্ষতিকর Software ঢুকে যায়—এমন ধারণা সঠিক নয়। ঝুঁকি সাধারণত তৈরি হয় যখন ব্যবহারকারী Scan করার পর পাওয়া সন্দেহজনক Link খোলেন, নকল Website-এ তথ্য দেন, কোনো File বা App নামান, অস্বাভাবিক অনুমতি দেন কিংবা অর্থ পাঠানোর নির্দেশ অনুমোদন করেন।
যুক্তরাজ্যের সরকারি National Cyber Security Centre জানিয়েছে, রেস্তোরাঁ বা পরিচিত প্রতিষ্ঠানে ব্যবহৃত অধিকাংশ QR Code সাধারণত বৈধ। তবে Station, Parking এলাকা বা অন্য খোলা জায়গায় থাকা Code পরিবর্তন করা তুলনামূলক সহজ। Email-এ পাঠানো QR Code দিয়েও নকল Website-এর Link আড়াল করা হচ্ছে। এ ধরনের QR Code–ভিত্তিক Phishing কৌশলকে অনেক সময় “Quishing” বলা হয়।
এ কারণে নিরাপত্তার মূলনীতি হলো—শুধু কোডটি দেখতে পরিপাটি বা পরিচিত প্রতিষ্ঠানের Logo দেওয়া আছে বলে বিশ্বাস না করা। Logo, রং ও নকশা সহজেই নকল করা যায়; কিন্তু কোডের উৎস ও গন্তব্য যাচাই করলে প্রতারণার অনেক লক্ষণ ধরা পড়ে।
১. QR Code-এর উৎস এবং অবস্থান ভালোভাবে দেখুন
Scan করার আগে প্রথম কাজ হলো QR Codeটি কোথায় এবং কীভাবে রাখা হয়েছে, তা দেখা। একটি ব্যাংকের শাখার ভেতরে স্থায়ীভাবে লাগানো ফলক, পরিচিত দোকানের কাউন্টারে কর্মীর সামনে রাখা Code এবং রাস্তার পাশে অরক্ষিত পোস্টারে লাগানো Code—তিনটির ঝুঁকি এক নয়।
জনসমক্ষে থাকা QR Code-এর ওপর আরেকটি পাতলা Sticker বসানো সম্ভব। প্রতারকের Code দেখতে আসলটির মতো হলেও সেটি অন্য Website বা অন্য ব্যক্তির অর্থ গ্রহণকারী হিসাবে নিয়ে যেতে পারে। তাই আঙুল দিয়ে কোডটি তুলে দেখার প্রয়োজন না হলেও চোখে কয়েকটি বিষয় খেয়াল করা যায়।
দেখুন, Code-এর চারপাশে Sticker-এর আলাদা প্রান্ত দেখা যাচ্ছে কি না। কাগজটি বেঁকে আছে কি না, একই ফলকে দুই স্তরের ছাপ আছে কি না অথবা প্রতিষ্ঠানের অন্য নকশার সঙ্গে Code-এর অংশটি অস্বাভাবিক লাগছে কি না—এসব ছোট লক্ষণ গুরুত্বপূর্ণ। Code কাটা, ঘষা বা আংশিক ঢেকে রাখা থাকলেও সেটি ব্যবহার না করাই ভালো।
রেস্তোরাঁয় খাবারের তালিকা দেখার Code সন্দেহজনক মনে হলে কর্মীর কাছে সরাসরি Website বা খাবারের তালিকা চাইতে পারেন। দোকানে অর্থ পরিশোধের Code হলে বিক্রেতাকে জিজ্ঞেস করুন, এটি ওই দোকানের অনুমোদিত Code কি না। কর্মী Code সম্পর্কে নিশ্চিত হতে না পারলে শুধু তাড়াহুড়োর কারণে অর্থ পাঠানো উচিত নয়।
Email, SMS, Messenger, WhatsApp বা অন্য কোনো মাধ্যমে অপ্রত্যাশিত QR Code এলে আরও সতর্ক হতে হবে। “আপনার পার্সেল আটকে আছে”, “Account বন্ধ হয়ে যাবে”, “এখনই Password পরিবর্তন করুন” কিংবা “পুরস্কার গ্রহণ করতে Scan করুন”—এ ধরনের জরুরি ভাষা ব্যবহারকারীকে যাচাই না করে কাজ করানোর কৌশল হতে পারে।
যুক্তরাষ্ট্রের Federal Trade Commission বলেছে, প্রতারকেরা অনেক সময় Account-এ সমস্যা, পার্সেল পৌঁছাতে ব্যর্থতা বা সন্দেহজনক কার্যক্রমের কথা বলে তাড়াহুড়ো তৈরি করে। প্রতিষ্ঠানটির পরামর্শ হলো, অপ্রত্যাশিত Message-এর QR Code ব্যবহার না করে পরিচিত Website বা যাচাইকৃত নম্বরের মাধ্যমে সংশ্লিষ্ট প্রতিষ্ঠানের সঙ্গে যোগাযোগ করা।
অচেনা প্রেরকের পার্সেলে QR Code থাকলেও কৌতূহল থেকে Scan করা ঠিক নয়। FBI-এর ২০২৫ সালের সতর্কতায় বলা হয়েছে, কিছু প্রতারণায় প্রেরকের পরিচয়হীন পার্সেলে QR Code দেওয়া হয়। সেটি Scan করার পর ব্যক্তিগত বা আর্থিক তথ্য চাওয়া অথবা ক্ষতিকর Software নামাতে প্ররোচিত করা হতে পারে।
সোজা নিয়ম হলো—Codeটি কেন দেওয়া হয়েছে, কে দিয়েছে এবং যে কাজের কথা বলা হচ্ছে সেটি আপনার প্রত্যাশিত কি না, এই তিন প্রশ্নের সন্তোষজনক উত্তর না পাওয়া পর্যন্ত Scan করবেন না।
২. Link খোলার আগে সম্পূর্ণ Website ঠিকানা পড়ুন
অধিকাংশ আধুনিক Android Phone ও iPhone QR Code Scan করার পর Link সরাসরি না খুলে আগে URL দেখায়। এই Preview অংশটি নিরাপত্তার জন্য গুরুত্বপূর্ণ। Link-এ চাপ দেওয়ার আগে কয়েক সেকেন্ড সময় নিয়ে মূল Domain-এর বানান পড়ুন।
ধরা যাক, একটি প্রতিষ্ঠানের আসল ঠিকানা example.com। প্রতারক examp1e.com, example-login.com অথবা example.verify-another-site.com–এর মতো দেখতে কাছাকাছি ঠিকানা ব্যবহার করতে পারে। প্রথমটিতে ইংরেজি ছোট হাতের l–এর বদলে সংখ্যা 1 থাকতে পারে। দ্বিতীয়টিতে প্রতিষ্ঠানের নাম থাকলেও Domainটি আলাদা। তৃতীয়টির শুরুতে পরিচিত নাম দেখা গেলেও প্রকৃত Domain হতে পারে verify-another-site.com।
এ কারণে শুধু Link-এর প্রথম অংশ নয়, পুরো ঠিকানা দেখা দরকার। বানান ভুল, অতিরিক্ত শব্দ, অচেনা Domain, অস্বাভাবিক চিহ্ন কিংবা এলোমেলো অক্ষরের দীর্ঘ ঠিকানা সন্দেহের কারণ হতে পারে। পরিচিত প্রতিষ্ঠানের নামে Link এলেও সেটি প্রতিষ্ঠানের বহুল ব্যবহৃত আসল Domain-এর সঙ্গে মিলছে কি না যাচাই করুন।
কিছু QR Code সংক্ষিপ্ত Link ব্যবহার করে। এমন Link দেখে গন্তব্য আগে থেকে বোঝা কঠিন। কোনো বিশ্বস্ত প্রতিষ্ঠানের প্রমাণিত প্রচারে সংক্ষিপ্ত Link ব্যবহার করা হতে পারে, কিন্তু অপ্রত্যাশিত Message বা জনসমক্ষে পাওয়া Code-এর সংক্ষিপ্ত Link খোলা উচিত নয়। সন্দেহ থাকলে প্রতিষ্ঠানের নাম নিজে Search করে অফিসিয়াল Website বা App-এ প্রবেশ করুন।
Website-এর ঠিকানার পাশে তালা চিহ্ন বা HTTPS দেখা ভালো লক্ষণ হলেও এটি একাই Website আসল হওয়ার নিশ্চয়তা নয়। HTTPS মূলত আপনার Device ও Website-এর মধ্যে পাঠানো তথ্য গোপন রাখতে সাহায্য করে। প্রতারকেরাও নিজেদের নকল Website-এ নিরাপত্তা সনদ ব্যবহার করতে পারে। ফলে নকল Website-এর সঙ্গে যোগাযোগ সুরক্ষিত হলেও তথ্যটি শেষ পর্যন্ত প্রতারকের কাছেই পৌঁছাবে। এ বিষয়ে FTC-এর নিরাপদ Internet ব্যবহারের নির্দেশনা পরিষ্কারভাবে জানিয়েছে, প্রতারকের Website-এ তথ্য পাঠানোর পথটি গোপন থাকলেও Website পরিচালনাকারী প্রতারকের কাছ থেকে সেই তথ্য নিরাপদ থাকে না।
Link খোলার পর Website দেখতে আসলের মতো হলেই নিশ্চিন্ত হওয়া যাবে না। প্রতিষ্ঠানের Logo, রং, Login Page কিংবা লেখার ধরন নকল করা কঠিন নয়। বরং Website-টি এমন কোনো তথ্য চাইছে কি না দেখুন, যা ওই কাজের জন্য প্রয়োজন হওয়ার কথা নয়।
যেমন, শুধু রেস্তোরাঁর খাবারের তালিকা দেখার জন্য National ID, Bank Card, OTP বা Email Password চাওয়ার কোনো স্বাভাবিক কারণ নেই। সাধারণ ছাড়ের Coupon দেখতে গিয়ে Mobile Banking PIN চাইলেও Pageটি বন্ধ করতে হবে। একটি কাজের তুলনায় অস্বাভাবিক বেশি তথ্য চাওয়া প্রতারণার স্পষ্ট সতর্কসংকেত।
৩. অর্থ পাঠানোর আগে প্রাপকের নাম ও লেনদেনের বিবরণ মিলিয়ে নিন
অর্থ পরিশোধের QR Code ব্যবহারে শুধু Codeটি আসল কি না দেখলেই দায়িত্ব শেষ হয় না। Bank বা Mobile Financial Service-এর App Scan করার পর যে প্রাপকের নাম, দোকানের পরিচয় এবং টাকার পরিমাণ দেখায়, সেগুলোও নিশ্চিত করতে হবে।
বাংলাদেশে Bangla QR বিভিন্ন Bank, Card, MFS Account ও E-Wallet থেকে অর্থ গ্রহণের সুবিধা দিতে পারে। বাংলাদেশ ব্যাংকের Bangla QR নির্দেশিকায় গ্রাহককে অর্থ পাঠানোর আগে Merchant-এর নাম ও বিবরণ যাচাই করতে সচেতন করার কথা বলা হয়েছে। একই নির্দেশিকায় অনুমোদিত QR Code প্রদর্শনের বিষয়ে Merchant পর্যায়ে সচেতনতা তৈরির দায়িত্বও সংশ্লিষ্ট প্রতিষ্ঠানকে দেওয়া হয়েছে।
কাউন্টারের দোকানের নাম এক হলেও Payment Page-এ অন্য ব্যক্তি বা প্রতিষ্ঠানের নাম দেখা গেলে লেনদেন অনুমোদন করবেন না। অনেক ছোট ব্যবসায় মালিকের ব্যক্তিগত হিসাব ব্যবহার করা হতে পারে; সে ক্ষেত্রে দোকানির কাছে নামটি নিশ্চিত করুন। ব্যাখ্যা অস্পষ্ট হলে নগদ, Card বা প্রতিষ্ঠানের অন্য যাচাইকৃত Payment পদ্ধতি ব্যবহার করা নিরাপদ।
টাকার পরিমাণ নিজে লিখতে হলে সংখ্যা দুবার পড়ুন। দশমিক চিহ্ন, অতিরিক্ত শূন্য এবং Currency ঠিক আছে কি না দেখুন। আগে থেকেই টাকার পরিমাণ বসানো থাকলে বিলের সঙ্গে সেটি মিলিয়ে নিন। শুধু বিক্রেতা “ঠিক আছে” বললেই Confirmation Page না দেখে PIN দেওয়া উচিত নয়।
কোনো Payment App-এর PIN, OTP বা Password দোকানি, সহায়তাকর্মী কিংবা ফোনে থাকা ব্যক্তিকে বলা যাবে না। QR Code Scan করার পর কেউ ফোন করে নিজেকে Bank কর্মকর্তা পরিচয় দিয়ে OTP চাইলে লেনদেন বন্ধ করুন। OTP সাধারণত নির্দিষ্ট অনুমোদনের জন্য দেওয়া হয়; এটি অন্যকে জানালে Account-এর দ্বিতীয় নিরাপত্তা ধাপটিই তার হাতে চলে যেতে পারে।
অর্থ পাঠানোর আগে আরেকটি বিষয় মনে রাখা জরুরি—টাকা গ্রহণের QR Code এবং টাকা পাঠানোর অনুমোদন এক বিষয় নয়। Code Scan করলেও ব্যবহারকারীকেই App-এর ভেতরে লেনদেন নিশ্চিত করতে হয়। সেই Confirmation Page ভালোভাবে না পড়ে PIN দেওয়ার অভ্যাসই বড় ঝুঁকি তৈরি করে।
লেনদেনের পর App-এর ভেতরে সফলতার বার্তা দেখুন। শুধু বিক্রেতার ফোনে Message এসেছে কি না, তার ওপর নির্ভর করবেন না। নিজের Account-এর লেনদেন ইতিহাসে প্রাপকের নাম, পরিমাণ, সময় ও Transaction ID মিলিয়ে রাখুন। ভুল প্রাপকের কাছে অর্থ গেলে দ্রুত সংশ্লিষ্ট Bank বা MFS প্রতিষ্ঠানের যাচাইকৃত সহায়তা নম্বরে যোগাযোগ করুন।
৪. QR Code থেকে সরাসরি App বা File নামাবেন না
কিছু QR Code Scan করলে Google Play Store বা Apple App Store-এর একটি App Page খোলে। আবার কিছু Code সরাসরি APK বা অন্য কোনো File নামাতে পারে। এই দুই পরিস্থিতির মধ্যে নিরাপত্তার দিক থেকে বড় পার্থক্য আছে।
পরিচিত প্রতিষ্ঠানের প্রয়োজনীয় App হলেও সম্ভব হলে নিজে Google Play Store বা Apple App Store খুলে নাম দিয়ে Search করুন। App-এর নির্মাতা প্রতিষ্ঠানের নাম, Logo, প্রকাশকের পরিচয়, Download সংখ্যা, সাম্প্রতিক Update এবং কী ধরনের অনুমতি চাইছে—এসব যাচাই করে Install করুন।
শুধু পরিচিত App-এর নাম বা Logo থাকলেই সেটি আসল নয়। নকল App একই ধরনের Icon ও নাম ব্যবহার করতে পারে। Bank, MFS, সরকারি সেবা বা Password পরিচালনার App হলে প্রতিষ্ঠানের অফিসিয়াল Website থেকে Store Page-এর Link পাওয়া যায় কি না দেখে নেওয়া ভালো।
Android Phone-এ QR Code থেকে সরাসরি APK নামাতে বলা হলে এবং “Unknown Apps” থেকে Install করার অনুমতি চালু করতে বললে তা বড় সতর্কসংকেত। সাধারণ ব্যবহারকারীর Bank বা জনপ্রিয় সেবার App এভাবে Install করার প্রয়োজন হওয়ার কথা নয়। “নিরাপত্তা Update”, “বিশেষ ছাড়” কিংবা “Account Verification”–এর নামেও অচেনা File চালানো যাবে না।
Google জানিয়েছে, Google Play Protect Google Play Store থেকে App নামানোর আগে নিরাপত্তা পরীক্ষা করে এবং অন্য উৎস থেকে আসা সম্ভাব্য ক্ষতিকর App শনাক্ত করতেও সাহায্য করে। এটি সতর্কবার্তা দিতে, App নিষ্ক্রিয় করতে বা কিছু ক্ষেত্রে ক্ষতিকর App সরিয়ে দিতে পারে। নিরাপত্তার জন্য Play Protect চালু রাখার পরামর্শ দিয়েছে Google।
তবে Play Protect বা App Store-এর পরীক্ষা ব্যবহারকারীর নিজস্ব যাচাইয়ের বিকল্প নয়। অপ্রয়োজনীয় Camera, Microphone, Contact, Accessibility বা SMS অনুমতি চাইলে Appটির কাজের সঙ্গে সেই অনুমতির সম্পর্ক আছে কি না ভাবুন। একটি সাধারণ খাবারের তালিকা বা Coupon App-এর SMS ও Contact পড়ার অনুমতি প্রয়োজন হওয়ার কথা নয়।
QR Code পড়তে আলাদা Scanner App নামানোরও সাধারণত প্রয়োজন নেই। অধিকাংশ আধুনিক Android Phone ও iPhone-এর Camera বা নিজস্ব Scanner দিয়েই কাজটি করা যায়। NCSC-ও অপ্রয়োজনীয় তৃতীয় পক্ষের Scanner App-এর বদলে Phone-এর সঙ্গে থাকা Scanner ব্যবহারের পরামর্শ দিয়েছে।
৫. Phone, Browser এবং গুরুত্বপূর্ণ Account হালনাগাদ রাখুন
সতর্কভাবে QR Code ব্যবহার করলেও Device পুরোনো Software-এ চললে পরিচিত নিরাপত্তা ত্রুটির ঝুঁকি থেকে যায়। Operating System, Browser এবং গুরুত্বপূর্ণ App নিয়মিত হালনাগাদ রাখা তাই QR Code নিরাপত্তারও অংশ।
Android ব্যবহারকারীরা সাধারণত Settings > System > Software Updates অংশ থেকে Update-এর অবস্থা দেখতে পারেন। Google-এর Android Update নির্দেশনায় Android সংস্করণের পাশাপাশি Security Update ও Google Play System Update-এর অবস্থা পরীক্ষা করার কথা বলা হয়েছে। নির্মাতা ও মডেলভেদে Menu-এর নাম কিছুটা ভিন্ন হতে পারে।
Apple-ও Software হালনাগাদ রাখাকে পণ্যের নিরাপত্তা বজায় রাখার অন্যতম গুরুত্বপূর্ণ ব্যবস্থা হিসেবে উল্লেখ করেছে। সমর্থিত iPhone-এ Settings > General > Software Update থেকে নতুন সংস্করণ আছে কি না দেখা যায়। হালনাগাদের প্রয়োজনীয়তা সম্পর্কে Apple-এর Security Releases পাতায় নিয়মিত তথ্য প্রকাশ করা হয়।
শুধু Update করলেই সব প্রতারণা বন্ধ হবে না। নকল Website-এ ব্যবহারকারী নিজে Password দিলে সর্বশেষ Software-ও সেই সিদ্ধান্ত ঠেকাতে নাও পারে। তাই প্রযুক্তিগত সুরক্ষার পাশাপাশি Account-এর নিরাপত্তাও শক্ত করতে হবে।
Email, Social Media, Cloud Storage এবং আর্থিক সেবাসহ গুরুত্বপূর্ণ Account-এ 2FA চালু রাখুন। Google-এর 2-Step Verification নির্দেশনা অনুযায়ী, Password চুরি হলেও দ্বিতীয় যাচাই ধাপ Account সুরক্ষায় অতিরিক্ত স্তর যোগ করে। তবে অচেনা Login Prompt অনুমোদন করা বা OTP অন্যকে জানানো যাবে না। 2FA অতিরিক্ত সুরক্ষা—সন্দেহজনক Link যাচাই না করার অনুমতি নয়।
Phone-এ শক্তিশালী Screen Lock ব্যবহার করুন। একই Password একাধিক Account-এ ব্যবহার না করে আলাদা Password রাখুন। সম্ভব হলে Password Manager বা Passkey ব্যবহার করা যায়। কারণ একটি নকল QR Website-এ দেওয়া Password অন্য Account-এও ব্যবহৃত হলে একাধিক সেবা ঝুঁকিতে পড়তে পারে।
QR Code Scan করার পর ভুল বুঝতে পারলে কী করবেন
ভুল করে সন্দেহজনক QR Code Scan করলেই সব সময় ক্ষতি হয়ে যায় না। আপনি এরপর কী করেছেন, তার ওপর করণীয় নির্ভর করবে।
শুধু Scan করেছেন, Link খোলেননি
Preview-তে সন্দেহজনক ঠিকানা দেখে Link না খুলে থাকলে Scanner বন্ধ করুন। শুধু কিউআর কোড স্ক্যান করে কোনো লিংক না খুললে, Wi-Fi সংযোগ, লগইন, অর্থ পরিশোধ বা অন্য কোনো নির্দেশ অনুমোদন না করলে সাধারণত আলাদা ক্ষতির আশঙ্কা থাকে না। কোডটি জনসমক্ষে থাকলে প্রতিষ্ঠানের দায়িত্বশীল কর্মীকে জানান, যাতে অন্যরা ঝুঁকিতে না পড়েন।
Link খুলেছেন, কিন্তু তথ্য দেননি
Pageটি বন্ধ করুন এবং কোনো File নামানো হয়েছে কি না দেখুন। Browser-এর Download তালিকা পরীক্ষা করুন। অচেনা File থাকলে সেটি না খুলে মুছে দিন। Browser বা Phone কোনো নিরাপত্তা সতর্কতা দিলে তা উপেক্ষা করবেন না।
Website-এ Notification, Camera, Location বা অন্য অনুমতি দিয়ে থাকলে Browser Settings থেকে সেই Site-এর অনুমতি সরিয়ে দিন। Phone ও Browser-এর Update বাকি থাকলে সম্পন্ন করুন।
Password লিখেছেন
অন্য একটি বিশ্বস্ত Device বা সংশ্লিষ্ট সেবার অফিসিয়াল App/Website থেকে দ্রুত Password পরিবর্তন করুন। একই Password অন্য Account-এ ব্যবহার করা থাকলে সেখানেও আলাদা Password দিন। Account-এর সক্রিয় Login বা Device তালিকা দেখে অপরিচিত Session থেকে Sign Out করুন এবং 2FA চালু করুন।
Password পরিবর্তনের জন্য সন্দেহজনক Page-এর দেওয়া Link ব্যবহার করবেন না। Browser-এ প্রতিষ্ঠানের ঠিকানা নিজে লিখুন বা আগে থেকে থাকা অফিসিয়াল App খুলুন।
OTP, PIN বা Card-এর তথ্য দিয়েছেন
সংশ্লিষ্ট Bank, Card প্রদানকারী বা MFS প্রতিষ্ঠানের অফিসিয়াল সহায়তা কেন্দ্রে দ্রুত যোগাযোগ করুন। প্রয়োজনে Card বা লেনদেন সুবিধা সাময়িকভাবে বন্ধ করতে বলুন। Account-এর সাম্প্রতিক লেনদেন পরীক্ষা করুন এবং অচেনা লেনদেন থাকলে প্রতিষ্ঠানের নির্ধারিত অভিযোগ পদ্ধতি অনুসরণ করুন।
Phone Call, SMS বা Search ফলাফলে পাওয়া যেকোনো নম্বরে যোগাযোগ না করে Card-এর পেছনে, অফিসিয়াল App অথবা প্রতিষ্ঠানের যাচাইকৃত Website-এ থাকা নম্বর ব্যবহার করুন।
অচেনা App Install করেছেন
Internet সংযোগ সাময়িকভাবে বন্ধ করে Appটি আর খুলবেন না। App-এর অনুমতিগুলো পরীক্ষা করে সেটি Uninstall করুন। Android হলে Play Protect দিয়ে Scan চালাতে পারেন। অচেনা Device Administrator, Accessibility Service বা VPN চালু হয়েছে কি না দেখুন।
App সরানো যাচ্ছে না, বারবার বিজ্ঞাপন আসছে, নিজে থেকে App খুলছে অথবা Account-এ অস্বাভাবিক কার্যক্রম দেখা গেলে বিশ্বস্ত কারিগরি সহায়তা নিন। সমস্যাটি থেকে গেলে বিশ্বস্ত কারিগরি সহায়তা নিন। প্রয়োজন হলে গুরুত্বপূর্ণ তথ্যের নিরাপদ ব্যাকআপ রেখে নির্মাতার নির্দেশনা অনুযায়ী Factory Reset করা যেতে পারে।
প্রতিবার Scan করার আগে ছোট যাচাই তালিকা
QR Code ব্যবহারের সময় পাঁচটি প্রশ্ন মনে রাখলেই অধিকাংশ সাধারণ ঝুঁকি শনাক্ত করা সহজ হবে:
- Codeটি কোথা থেকে এসেছে এবং এটি কি প্রত্যাশিত?
- আসল Code-এর ওপর নতুন Sticker বসানোর চিহ্ন আছে কি?
- Preview-তে দেখানো Domainটি প্রতিষ্ঠানের আসল ঠিকানার সঙ্গে মিলছে কি?
- Payment Page-এ প্রাপকের নাম ও টাকার পরিমাণ সঠিক কি?
- অপ্রয়োজনীয় Password, OTP, PIN, App Download বা অনুমতি চাওয়া হচ্ছে কি?
এর যেকোনো একটির উত্তর অস্পষ্ট হলে লেনদেন বা Login বন্ধ রাখুন। সংশ্লিষ্ট প্রতিষ্ঠানের পরিচিত নম্বর, অফিসিয়াল Website কিংবা কর্মীর মাধ্যমে বিষয়টি যাচাই করুন।
QR Code দৈনন্দিন কাজকে দ্রুত ও সহজ করেছে। সমস্যাটি প্রযুক্তির মধ্যে নয়; ঝুঁকি তৈরি হয় যখন Code-এর আড়ালে থাকা নির্দেশ যাচাই না করে অনুসরণ করা হয়। Code-এর উৎস দেখা, URL পড়া, প্রাপকের নাম মেলানো, অচেনা App এড়িয়ে চলা এবং Device হালনাগাদ রাখার অভ্যাস গড়ে তুললে এই সুবিধা অনেক বেশি নিরাপদভাবে ব্যবহার করা সম্ভব।
FAQ
০১। QR Code Scan করলেই কি Phone Hack হয়ে যায়?
সাধারণত শুধু QR Code Scan করলেই Phone Hack হয় না। ঝুঁকি তৈরি হতে পারে যদি ব্যবহারকারী সন্দেহজনক Link খোলেন, নকল Website-এ তথ্য দেন, ক্ষতিকর App Install করেন অথবা অস্বাভাবিক অনুমতি দেন।
০২। নকল QR Code কীভাবে চেনা যায়?
Code-এর ওপর আলাদা Sticker, কাগজের বাড়তি স্তর, অস্বাভাবিক নকশা বা ক্ষতিগ্রস্ত অংশ আছে কি না দেখুন। Scan করার পর URL এবং Payment-এর ক্ষেত্রে প্রাপকের নাম যাচাই করুন। শুধু Logo দেখে Code আসল ধরে নেওয়া যাবে না।
০৩। QR Code-এর Link-এ HTTPS থাকলে কি সেটি নিরাপদ?
HTTPS তথ্য আদান-প্রদানের পথ গোপন রাখতে সাহায্য করে, কিন্তু Websiteটি আসল প্রতিষ্ঠানের কি না নিশ্চিত করে না। নকল Website-ও HTTPS ব্যবহার করতে পারে। তাই Domain-এর বানান ও পরিচয় যাচাই করা জরুরি।
০৪। Bangla QR দিয়ে অর্থ দেওয়ার আগে কী দেখব?
Payment App-এ দেখানো Merchant বা প্রাপকের নাম, টাকার পরিমাণ এবং লেনদেনের বিবরণ মিলিয়ে নিন। দোকানের পরিচয়ের সঙ্গে নাম না মিললে PIN দিয়ে লেনদেন অনুমোদন করবেন না।
০৫। QR Code থেকে App Download করা কি নিরাপদ?
Codeটি সরাসরি Google Play Store বা Apple App Store-এর যাচাইকৃত App Page-এ নিলে তুলনামূলকভাবে নিরাপদ। তবুও App-এর প্রকাশক ও অনুমতি যাচাই করতে হবে। অচেনা Website থেকে APK বা অন্য File নামানো উচিত নয়।
০৬। QR Code Scan করার জন্য আলাদা App প্রয়োজন কি?
অধিকাংশ আধুনিক Android Phone ও iPhone-এর Camera বা নিজস্ব Code Scanner দিয়েই QR Code পড়া যায়। প্রয়োজন না হলে তৃতীয় পক্ষের Scanner App Install না করাই ভালো।
০৭। QR Code Scan করে Password দিলে কী করব?
সংশ্লিষ্ট সেবার অফিসিয়াল App বা Website থেকে দ্রুত Password পরিবর্তন করুন। একই Password অন্য Account-এ থাকলে সেগুলোও বদলান, অপরিচিত Session থেকে Sign Out করুন এবং 2FA চালু করুন।
০৮। ভুল QR Code-এ অর্থ পাঠালে কী করব?
দ্রুত সংশ্লিষ্ট Bank বা MFS প্রতিষ্ঠানের অফিসিয়াল সহায়তা কেন্দ্রে যোগাযোগ করুন। Transaction ID, সময়, পরিমাণ ও প্রাপকের তথ্য সংরক্ষণ করুন এবং প্রতিষ্ঠানের নির্ধারিত অভিযোগ প্রক্রিয়া অনুসরণ করুন।